WordPress Sicherheit
Ein gehacktes WordPress kostet Vertrauen, Rankings und im schlimmsten Fall Kundendaten. Wir sichern eure Installation ab, bevor es soweit kommt.

WordPress Sicherheit Agentur
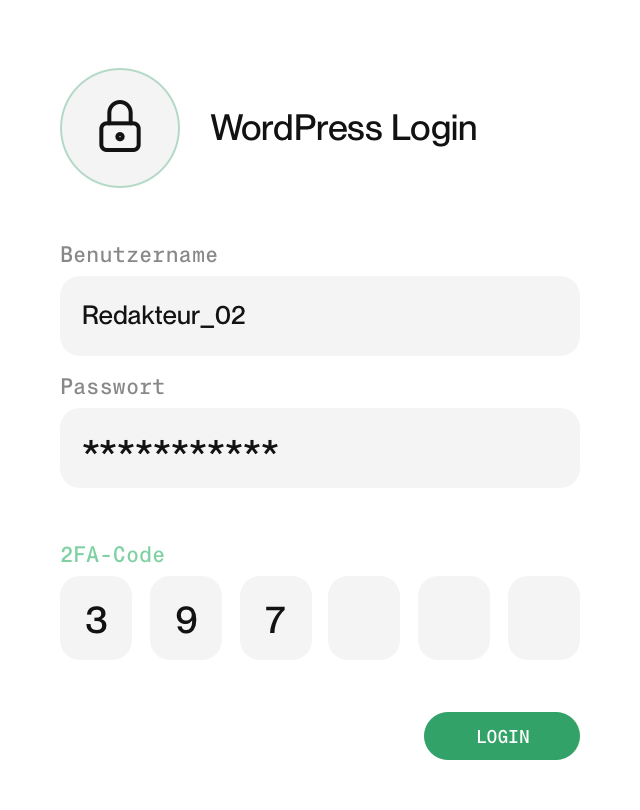
WordPress Sicherheit umfasst alle Maßnahmen, die eure Website vor Angriffen, Malware und Datenverlust schützen. Vom Login-Schutz über regelmäßige Updates bis zur Konfiguration der Firewall: Wir sichern jede Ebene eurer Installation ab.
Schutz aufbauen, statt
Schaden begrenzen
Security-Audit mit
konkretem Maßnahmenplan
Soforthilfe bei
gehackten Websites
Warum WordPress-Websites angegriffen werden
WordPress betreibt über 40 Prozent aller Websites weltweit. Das macht es zum attraktivsten Ziel für automatisierte Angriffe. Brute-Force-Attacken auf den Login, Schwachstellen in veralteten Plugins und unsichere Dateiberechtigungen sind die häufigsten Einfallstore. Die meisten Angriffe laufen automatisiert und treffen Websites, die niemand gezielt ins Visier genommen hat. Deshalb ist auch die Unternehmensseite mit 200 Besuchern im Monat betroffen. Wer glaubt, zu klein für einen Angriff zu sein, verwechselt Aufmerksamkeit mit Angriffsfläche.
Sicherheit ist ein Zustand, kein Projekt
Ein einmaliges Security-Setup reicht nicht. Neue Schwachstellen werden täglich bekannt, Plugins veröffentlichen Sicherheitsupdates und Angriffsmethoden entwickeln sich weiter. Was heute abgesichert ist, kann in drei Monaten eine offene Tür sein. Deshalb überwachen wir eure Website laufend, spielen Updates zeitnah ein und reagieren, bevor aus einer Meldung ein Vorfall wird. Sicherheit und Wartung greifen dabei ineinander.
WordPress Sicherheit besteht aus mehreren Ebenen, die zusammenwirken müssen. Vom Zugriffsschutz über die Server-Konfiguration bis zum Notfallplan. Hier seht ihr, woraus dieser Schutz besteht.
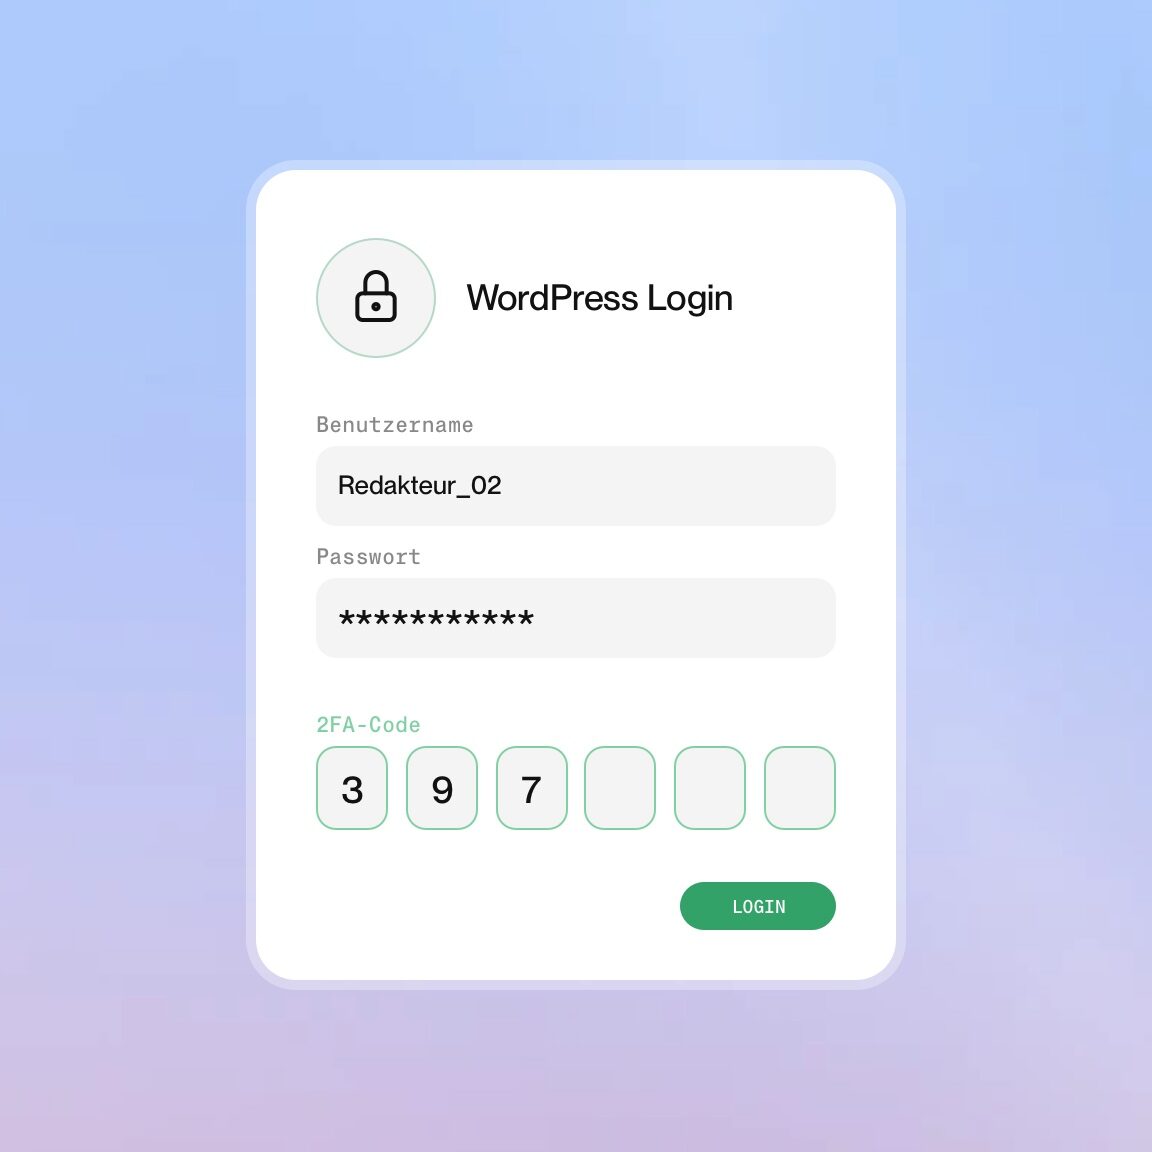
Login-Schutz
Der Login ist das häufigste Angriffsziel. Wir sichern ihn mit Zwei-Faktor-Authentifizierung, Passwort-Richtlinien und Login-Limitierung ab. Brute-Force-Attacken werden automatisch blockiert, und die Login-URL wird verlegt, damit automatisierte Scanner sie nicht mehr finden.
Firewall und WAF
Eine Web Application Firewall filtert schädlichen Traffic, bevor er eure Website erreicht. Wir konfigurieren Regeln, die bekannte Angriffsmuster blockieren und verdächtige Aktivitäten erkennen. Die Regelsätze werden laufend aktualisiert, damit auch neue Angriffswellen abgefangen werden.
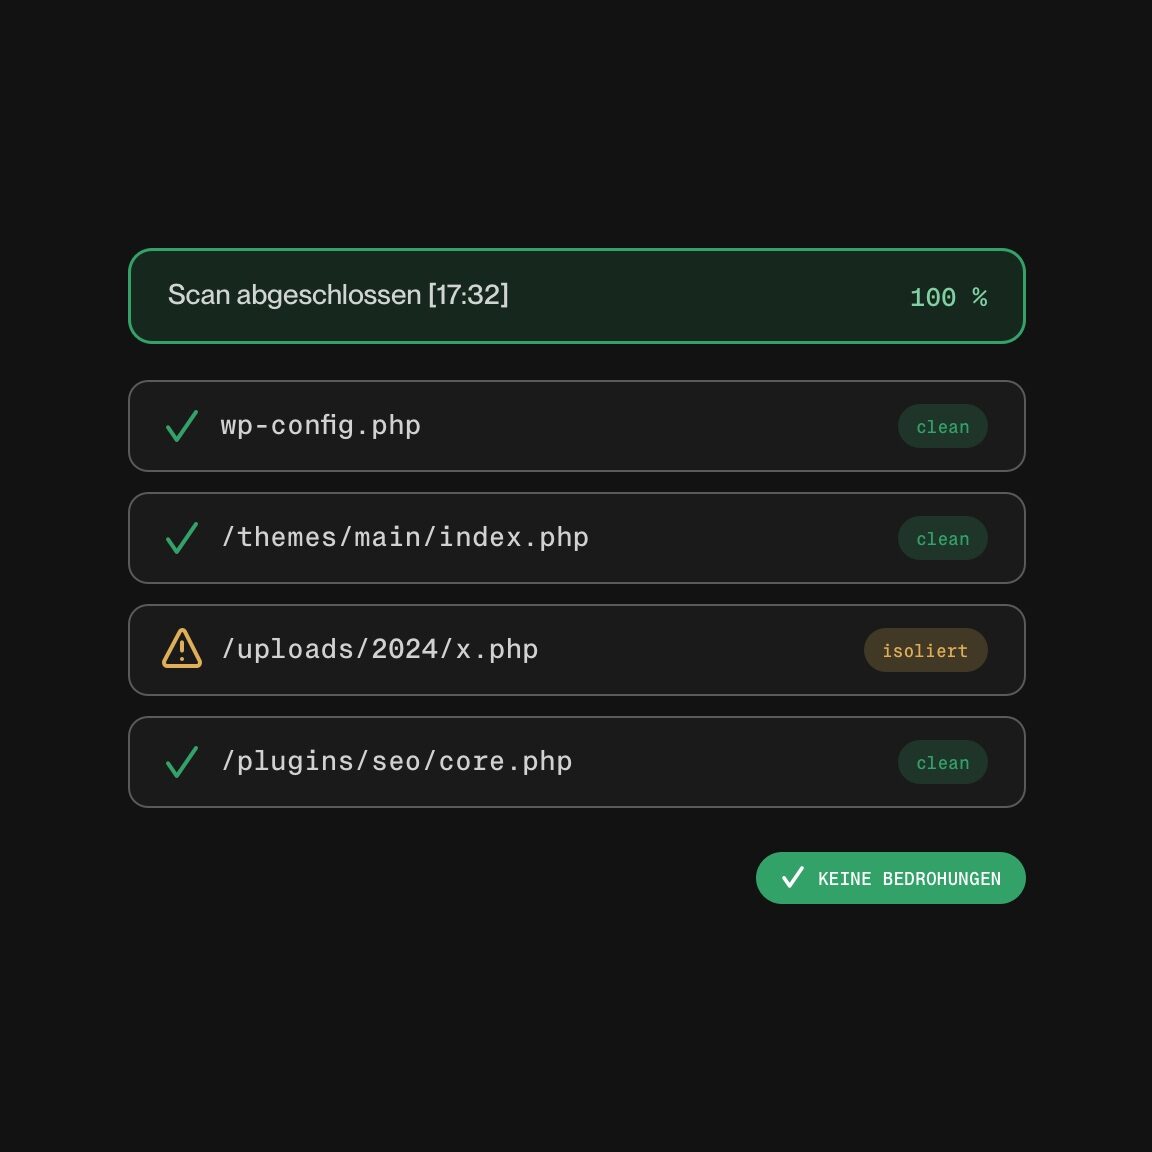
Malware-Scan
Regelmäßige Scans prüfen eure WordPress-Dateien auf Veränderungen, eingeschleusten Code und bekannte Malware-Signaturen. Infizierte Dateien werden isoliert und bereinigt. Die File-Integrity-Überwachung findet auch versteckte Backdoors, die sich nach einer Bereinigung sonst wieder aktivieren.
Update-Management
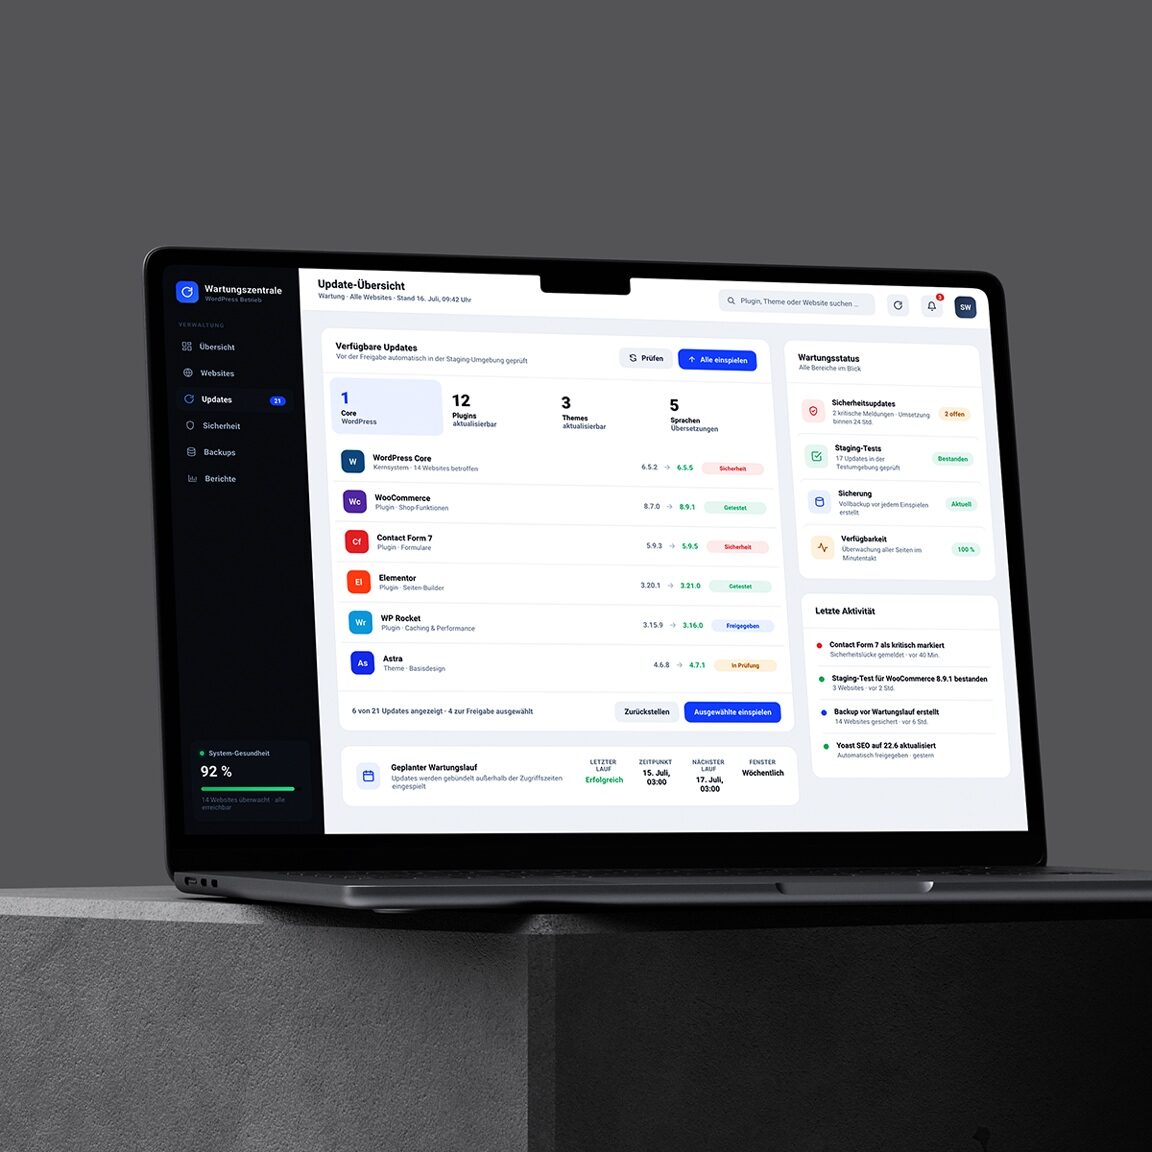
Veraltete Plugins und Themes sind das größte Sicherheitsrisiko in WordPress. Wir halten Core, Plugins und Themes aktuell und testen Updates vorher auf einer Staging-Umgebung. Kritische Sicherheitsupdates spielen wir innerhalb von 24 Stunden ein.
Backup-Strategie
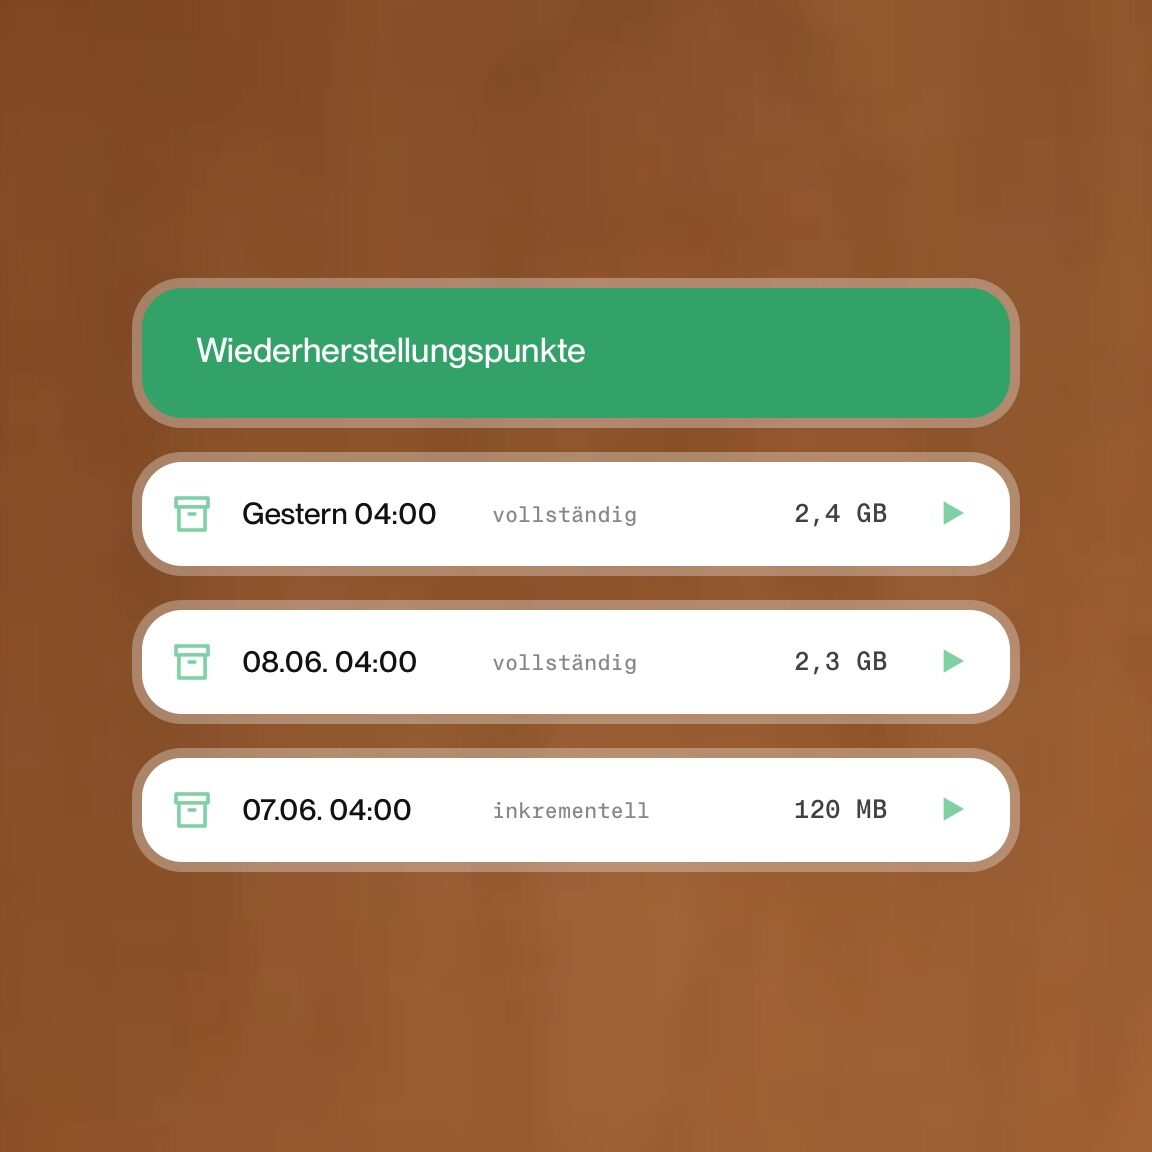
Backups sind die letzte Verteidigungslinie. Wir richten tägliche automatische Sicherungen ein, lagern sie an einem externen Ort und testen die Wiederherstellung regelmäßig. Ein Backup, das noch nie zurückgespielt wurde, ist keine Sicherung, sondern eine Annahme.

Notfall-Response
Wenn eine Website gehackt wurde, zählt jede Stunde. Wir analysieren den Angriff, isolieren die betroffenen Bereiche, entfernen die Malware und stellen aus sauberen Backups wieder her. Danach schließen wir die Lücke, die den Angriff überhaupt möglich gemacht hat.
Diese Unternehmen wissen, wie wir arbeiten


Ein Security Audit deckt Schwachstellen auf, bevor Angreifer sie finden. Wir prüfen eure WordPress-Installation systematisch: Core-Version, Plugin-Versionen, Theme-Sicherheit, Dateiberechtigungen, Datenbank-Konfiguration und Server-Einstellungen. Jede Schwachstelle wird nach Risiko und Aufwand bewertet. Das Ergebnis ist ein priorisierter Maßnahmenplan, der die kritischsten Lücken zuerst schließt. Wir prüfen dabei auch, ob eure Website bereits kompromittiert ist: versteckte Backdoors, injizierter Code und unbekannte Admin-Accounts werden identifiziert. Für Websites, die personenbezogene Daten verarbeiten, erweitern wir das Audit um Datenschutz-Aspekte. Das Ergebnis übergeben wir vollständig dokumentiert an euer Team, inklusive Handlungsempfehlungen. Damit habt ihr eine belastbare Grundlage, auch wenn ihr die Umsetzung selbst übernehmt. Eine WordPress Sicherheit Agentur prüft das regelmäßig, nicht einmalig.
„seitenweise hat mit schneller Lieferung, freundlicher Kommunikation und geduldigem Einarbeiten unserer Wünsche überzeugt! Wer eine schnelle, schöne und SEO optimierte WordPress-Website haben möchte sollte sich hier eine machen lassen.“

Michael Bykovski
Computerra
„Was uns an seitenweise besonders beeindruckt, ist nicht nur die technische Kompetenz, sondern auch die proaktive Arbeitsweise.“

Dirk Bockelmann
DFT
„Für mich ist ein starker Partner wichtig. Jemand, der für seine Aufgabe „brennt“, fachlich begründet dagegen hält, aber auch akzeptiert und weiter voll unterstützt, wenn ich als Kunde anders entscheide. Mit seitenweise arbeite ich seit vielen Jahren auf diese Weise sehr erfolgreich – im täglichen Doing als auch in vielen Großprojekten.“

Martina Kalbfleisch
Liebich & Partner
„Neben der enormen Kompetenz des gesamten Teams schätzen wir vor allem den unkomplizierten und schnellen Kontakt, auch wenn es mal brennt. Jedes noch so kleine Problem wird ernst genommen und auf direktem Weg gelöst.“

Julian Ellermann
arcus physio
„seitenweise hat mit schneller Lieferung, freundlicher Kommunikation und geduldigem Einarbeiten unserer Wünsche überzeugt! Wer eine schnelle, schöne und SEO optimierte WordPress-Website haben möchte sollte sich hier eine machen lassen.“
Michael Bykovski
Computerra
„Was uns an seitenweise besonders beeindruckt, ist nicht nur die technische Kompetenz, sondern auch die proaktive Arbeitsweise.“
Dirk Bockelmann
DFT
„Für mich ist ein starker Partner wichtig. Jemand, der für seine Aufgabe „brennt“, fachlich begründet dagegen hält, aber auch akzeptiert und weiter voll unterstützt, wenn ich als Kunde anders entscheide. Mit seitenweise arbeite ich seit vielen Jahren auf diese Weise sehr erfolgreich – im täglichen Doing als auch in vielen Großprojekten.“
Martina Kalbfleisch
Liebich & Partner
„Neben der enormen Kompetenz des gesamten Teams schätzen wir vor allem den unkomplizierten und schnellen Kontakt, auch wenn es mal brennt. Jedes noch so kleine Problem wird ernst genommen und auf direktem Weg gelöst.“
Julian Ellermann
arcus physio
Häufig
gestellte
Fragen
WORDPRESS
ABGESICHERT
Wir schützen, was ihr aufgebaut habt.
seitenweise ist eine Digitalagentur aus Bielefeld, gegründet 1999. In über 500 Projekten haben wir WordPress von der Entwicklung bis zum laufenden Betrieb kennengelernt, inklusive der Fälle, in denen etwas schiefging. Sicherheit ist bei uns deshalb kein Zusatzangebot, sondern Bestandteil jeder Installation. Weil Entwicklung und Betrieb im selben Team liegen, entstehen Schutzmaßnahmen nicht als nachträglicher Aufsatz, sondern als Teil der Bauweise. Bestehende Installationen übernehmen wir ebenfalls. Am liebsten, bevor es brennt.
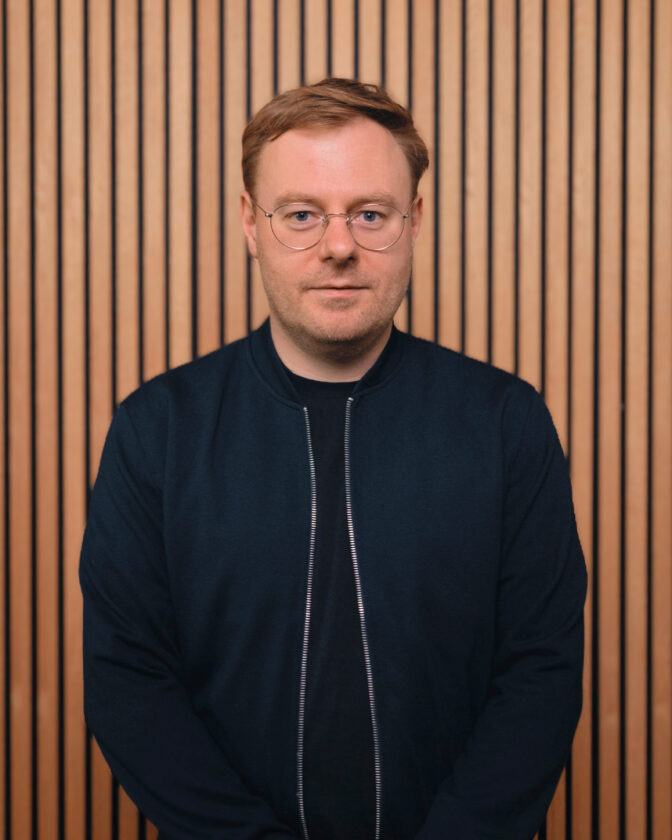
Marcel und André sind eure Ansprechpartner bei seitenweise. Sie beantworten gerne eure Fragen zum Thema WordPress-Sicherheit.

Ob Security Audit, Hardening, laufendes Monitoring oder Soforthilfe nach einem Angriff: Erzählt uns, wo eure WordPress-Website steht. Im Erstgespräch sagen wir, welche Maßnahmen Vorrang haben.